AI data space'leri kime ait?
Data space nadiren tek bir party'ye aittir. Her data product için decision right, access condition, permitted purpose, evidence ve tested exit açık olduğunda governable olur.
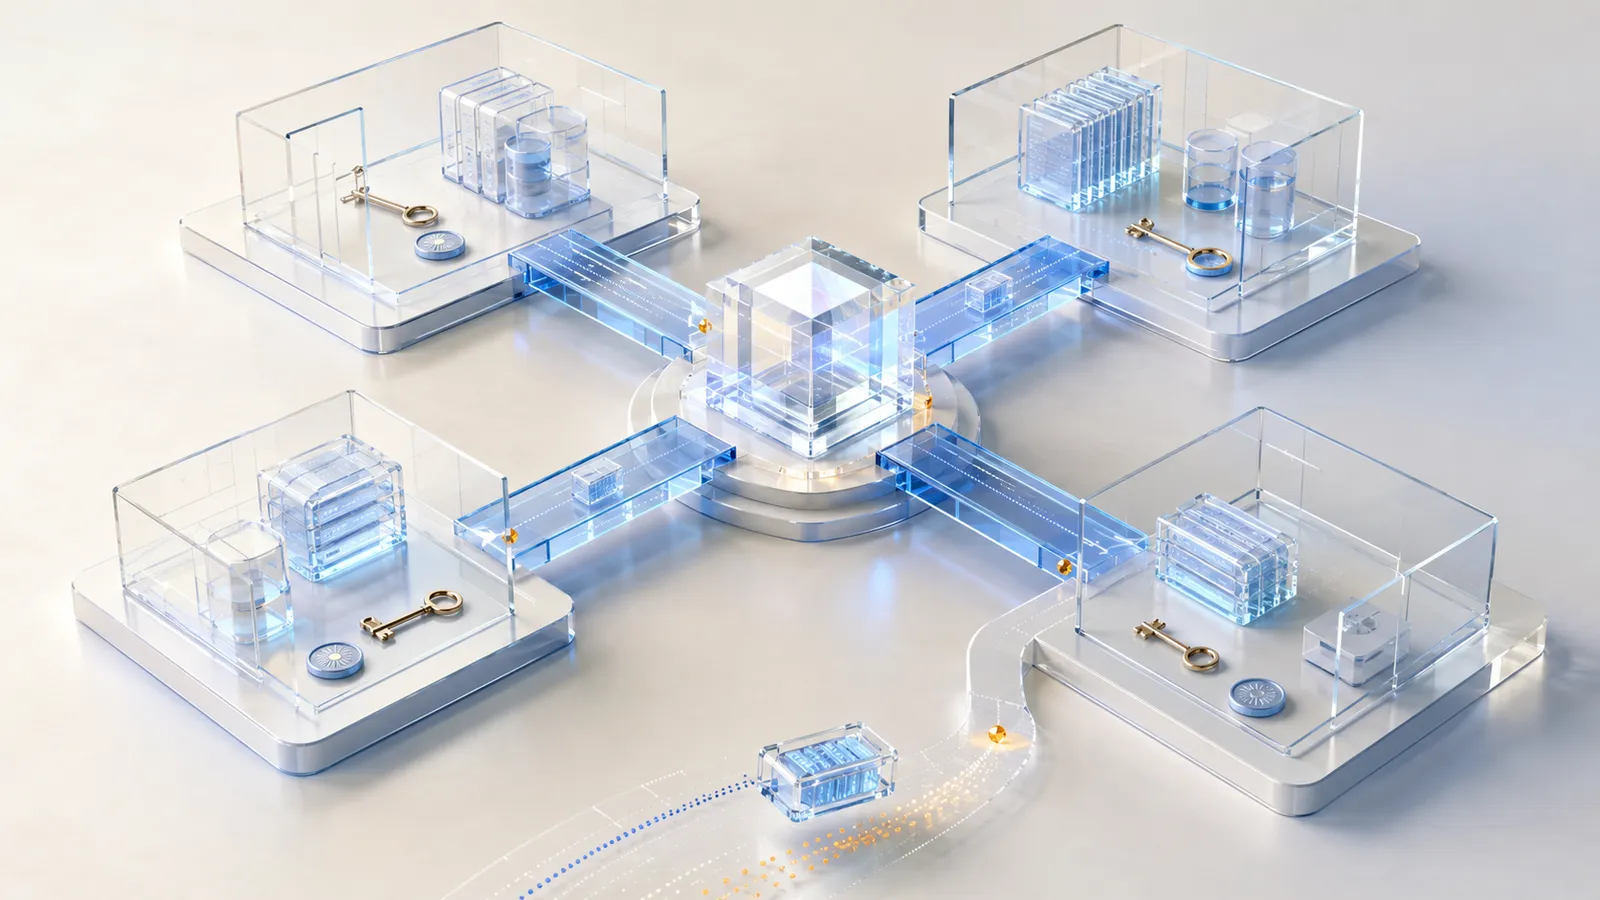
AI yalnız model'den oluşmaz. Source, catalogue, interface, identity, contract, feature, vector, log ve derived product ile ortaya çıkar. Birden çok organisation katıldığında „data nerede stored?" sorusu yetmez. Location lawful authority, technical control veya economic benefit'i açıklamaz.
„Data space kime ait?" sorusu bilerek rahatsız edicidir; ownership tek category olarak çok coarse'tur. Data copy, combine ve concurrent use edilebilir. Personal data masa gibi owned physical object değildir. Trade secret, copyright, database investment, contract ve statutory access claim aynı collection'ı farklı biçimde etkileyebilir.
Dependable data space tek owner aramak yerine right, duty, control ve accountability map'i kurar.
Central repository değil federation
Data space yalnız çok büyük data lake değildir. Federated architecture'da dataset provider'da kalabilir. Shared identity, catalogue, contract, policy rule ve trust service onu discoverable ve conditionally usable yapar. Exchange download, API, secure processing, query veya derived result ile gerçekleşebilir.
Catalogue entry access değildir; access unrestricted use değildir; technical transfer legal basis değildir. Platform metadata veya transaction aracılık ediyor diye payload'ın owner'ı olmaz.
Federation power'ı dağıtır fakat yok etmez. Identity kabul eden, standard belirleyen, policy validate eden, catalogue ranking yöneten veya participant çıkaran actor kritik control taşır. Governance common-service operator'ı da sınırlar.
Ownership yerine yedi net soru
Her data product için ayrı sorulur:
1 · Origin: data'yı kim veya ne generated, collected ya da derived etti?
2 · Legal position: hangi right, duty, interest ve legal basis geçerli?
3 · Decision authority: purpose, recipient, duration ve condition'ı kim belirler?
4 · Technical control: storage, key, identity, policy ve log'u kim işletir?
5 · Use scope: hangi action permitted, prohibited veya conditional?
6 · Value distribution: cost'u kim taşır, payment ve derivative benefit'i kim alır?
7 · Exit: data, metadata, provenance ve model nasıl port, return veya delete edilir?
Answer farklı actor'ları gösterebilir. Provider dataset'i control eder; person privacy right taşır; operator instruction ile process eder; consumer purpose-limited access alır; regulator inspect edebilir.
Data layer'ları karıştırma
AI data space raw record, curated dataset, metadata, embedding, feature, training ve evaluation set, parameter, prompt, output, feedback, log ve usage statistic içerir. Her layer'ın origin ve risk'i farklıdır.
Embedding human-readable olmadığı için automatically anonymous değildir. Derived score identifiable person ile ilişkiliyse personal data olabilir. Synthetic data source information sızdırabilir veya restriction devralabilir. Model dataset copy'si olmadan training content memorise edebilir.
Her data product manifest ister: type, source, period, version, transformation chain, personal-data status, protection class, quality limit, permitted purpose, prohibited use, retention ve deletion route.
Access ile use aynı değildir
Partner dataset'i inspect edebilir fakat model train edemeyebilir. Analyse edebilir ama redistribute edemez; aggregate üretebilir ama individual value export edemez; contract için process edebilir fakat product improvement için retain edemez.
Bu limit'ler contract yanında testable policy, role ve technical gate'e dönüşür. Machine-readable policy model permission, prohibition, duty ve constraint ifade eder. Legal analysis'in yerini almaz, agreed term ile execution'ı bağlar.
Access token dataset ID, version, purpose, operation, recipient, expiry ve onward-sharing rule referanslar. New purpose new review gerektirir. „Data-space access" general mandate olamaz.
Catalogue constitutional layer'dır
Shared metadata olmadan federated space invisible kalır. Catalogue dataset ve service, publisher, theme, interface, coverage, version ve access condition tanımlar. DCAT gibi standard'lar federated search ve catalogue exchange sağlar.
Claim evidence ile desteklenir. Quality statement measurement ve date gösterir. Availability, freshness ve licence versioned olur. Policy değişen dataset belirsiz aynı identifier ile dolaşmaz.
Search ve ranking governance konusudur. Preferential order veya sensitive attribute exposure market access ve risk'i değiştirir. Criterion ve conflict of interest transparent olmalıdır.
Identity ve trust verifiable kalmalıdır
Participant credential'dan fazlasını ister. Organisation, role, representation authority ve relevant attestation doğrulanır. Trust anchor claim'i confirm eder fakat her transaction'ı guarantee etmez. Correctly identified participant data'yı yine misuse edebilir.
Onboarding identity, policy acceptance, technical check, minimum safeguard ve contact içerir. Offboarding token revoke eder, transfer bitirir, retention duty çözer ve evidence saklar. Forgotten service account access tutmamalıdır.
Provenance source, use ve result'ı bağlar
AI data chain'i uzatır. Output document, table, sensor value, retrieval result ve human correction'ı combine edebilir. Provenance olmadan hangi source'un statement, decision veya model change'i etkilediği bilinmez.
Provenance graph entity, activity ve accountable agent referanslar. Hangi dataset version'ın hangi process ve artefact'a girdiğini kaydeder. Sensitive payload log'a copy edilmez; stable ID, hash ve protected reference çoğu zaman yeterlidir.
Provenance payment, quality correction, deletion impact ve dispute destekler. Source withdrawn veya defective olursa hangi product'ın reassess edileceğini gösterir.
● Yalnızca üyeler
Üyelikle tüm makaleyi oku ve tüm dosyaları indir.
Tüm makaleyi + indirmeleri aç → Abone ol0 yorum
● Yorumlar yükleniyor…