Veri egemenliği yerel barındırmadan daha fazlasıdır
Veri kendi binanızda durabilir ve yine de oradaki hiç kimsenin kontrol etmediği bir mantığa ait olabilir.
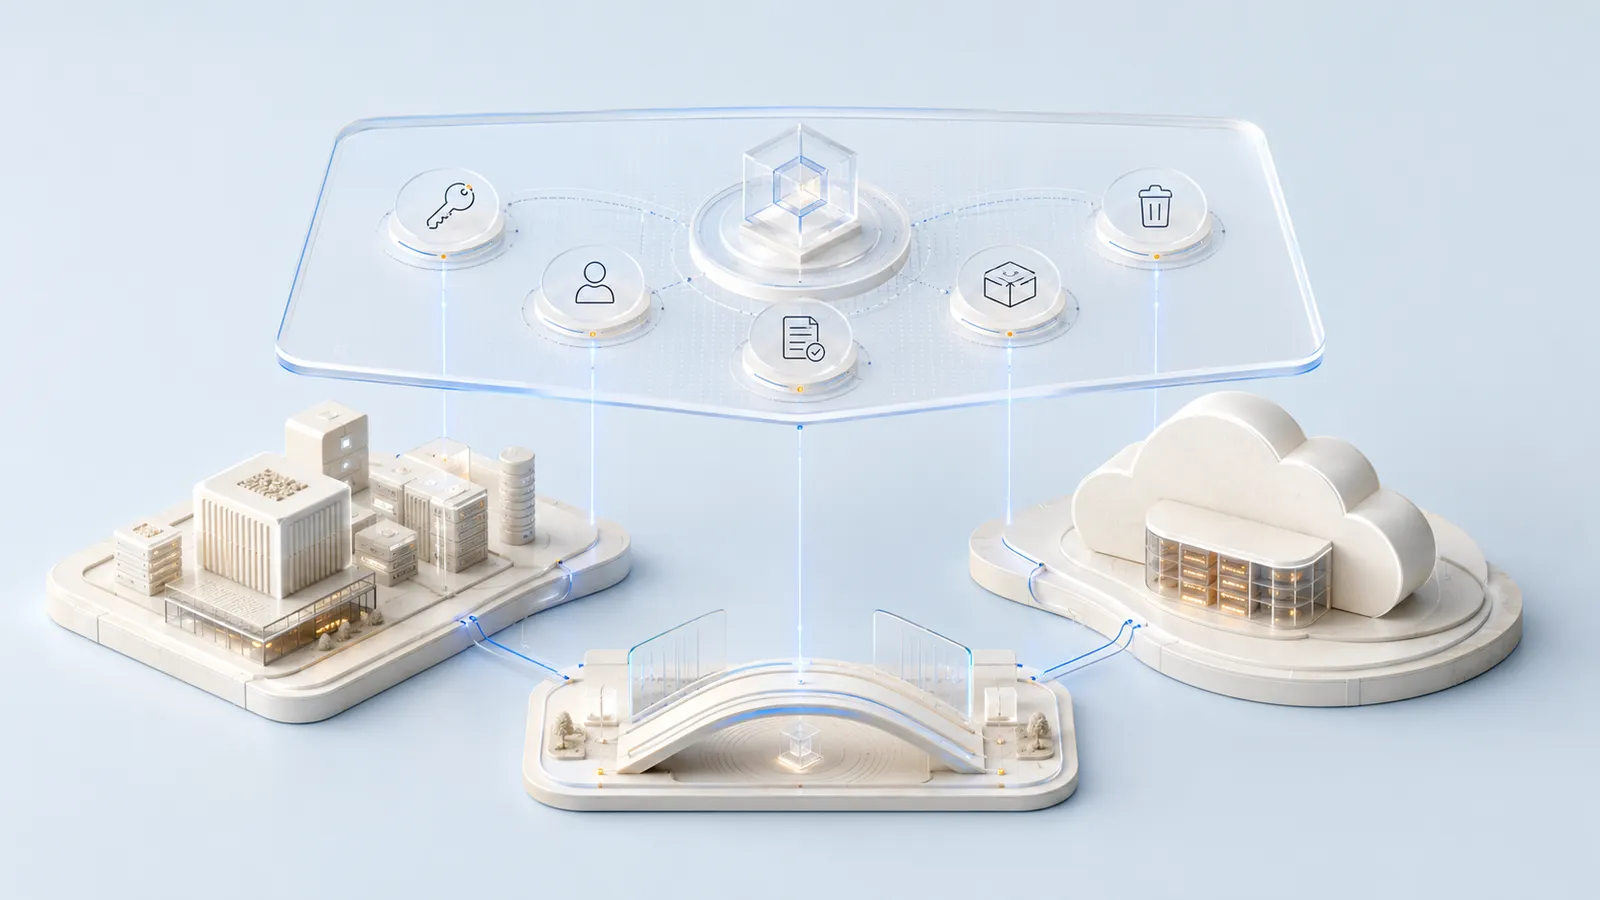
Yerel barındırma çoğu zaman veri egemenliğinin açık göstergesi kabul edilir. Dosyalar kendi donanımında kalır, model kurum ağında çalışır ve dış sağlayıcı promptu almaz. Bu önemli bir bileşen olabilir. Fakat yalnızca işlemenin nerede gerçekleştiğini yanıtlar. Anlamı, erişimi, sürümleri, anahtarları, bağımlılıkları ve ayrılma imkânını kimin kontrol ettiğini otomatik olarak yanıtlamaz.
Yerel olmak otomatik olarak egemen olmak değildir
Yerel kurulu sistem proprietary formatlara, dışarı aktarılamayan indekslere veya opak model mantığına bağlı olabilir. Eski veri durumlarını statüsünü bilmeden kullanabilir. Erişimi fazla geniş dağıtabilir ve değişiklikleri yetersiz kaydedebilir. Sunucu kurum içinde kalırken operasyonel kontrol eksik kalır.
Buna karşılık dış hizmet, kanonik veri, anahtarlar, kurallar, değerlendirmeler ve çıkış yolları kurum kontrolünde kalacak biçimde sınırlı mimaride kullanılabilir. Egemenlik konumun ikili özelliği değildir. Bağımlılıkları görünür kılma, kararları elde tutma ve anlam kaybetmeden hizmeti değiştirme yeteneğidir.
Kontrol kanonik anlamla başlar
Kurumlar yalnız dosya sahibi değildir. Kavramların, durumların ve ilişkilerin de sahibidir. Hangi belge geçerli? Hangi tablo önceki sürümün yerini aldı? Bir değeri hangi kişi veya rol onayladı? Hangi istisna yalnız belirli tarihe kadar geçerli? Bu anlam yalnız platform ayarında veya bireysel hafızada bulunuyorsa veri kontrolü kırılgandır.
Egemen veri alanı kimlik, sürüm, provenance, geçerlilik ve ilişkileri dışarı aktarılabilir biçimde tutar. Kanonik anlam yalnız dosya adı veya arama benzerliğinden doğmamalıdır. Açık alanlar ve sorumluluğu üstlenilmiş kararlar gerekir.
Anahtar ve yetki veri kontrolünün parçasıdır
Veriyi şifreleyip anahtarları kontrol etmeyen kurumun kontrolü sınırlıdır. Yöneticilerin bütün kayıtlara toplu eriştiği yerel sistem de temiz egemenlik modeli değildir. Veri kontrolü anahtar yönetimini, rolleri, amaç sınırlamasını ve incelenebilir erişim kararlarını kapsar.
Her ajan, uygulama veya kişi aynı veri alanına ihtiyaç duymaz. Haklar göreve ve veri bölgesine göre verilmelidir. Araştırma ajanı public ve internal kaynak okuyabilir, fakat hassas personel verisini görmeyebilir. Uygulama ajanı proje dosyalarına erişebilir, production müşteri verisine değil. Yayın süreci onaylı içeriği almalı, bütün oluşum bağlamını değil.
Taşınabilirlik pratik testtir
Sistem önemli varlıkları dışarı aktarılıp başka yerde kullanılabildiğinde gerçekten kontrol edilebilir. Buna yalnız ham dosyalar girmez. Metadata, ilişkiler, vector index, evaluation cases, prompt ve skill sürümleri, karar geçmişi ve audit trail de dahildir.
Exit testi genel egemenlik vaadinden daha somuttur. Ekip veri alanını belgelenmiş formatta dışarı aktarabilir mi? Kimlik ve referanslar korunabilir mi? İndeks yeniden kurulabilir mi? Kurallar ve testler başka runtime'da çalışabilir mi? Geçişten sonra hangi işlevin geçici olarak kaybolacağı biliniyor mu?
● Yalnızca üyeler
Üyelikle tüm makaleyi oku ve tüm dosyaları indir.
Tüm makaleyi + indirmeleri aç → Abone ol0 yorum
● Yorumlar yükleniyor…