Datenhoheit ist mehr als lokales Hosting
Daten können im eigenen Gebäude liegen und trotzdem einer Logik gehören, die niemand im eigenen Haus kontrolliert.
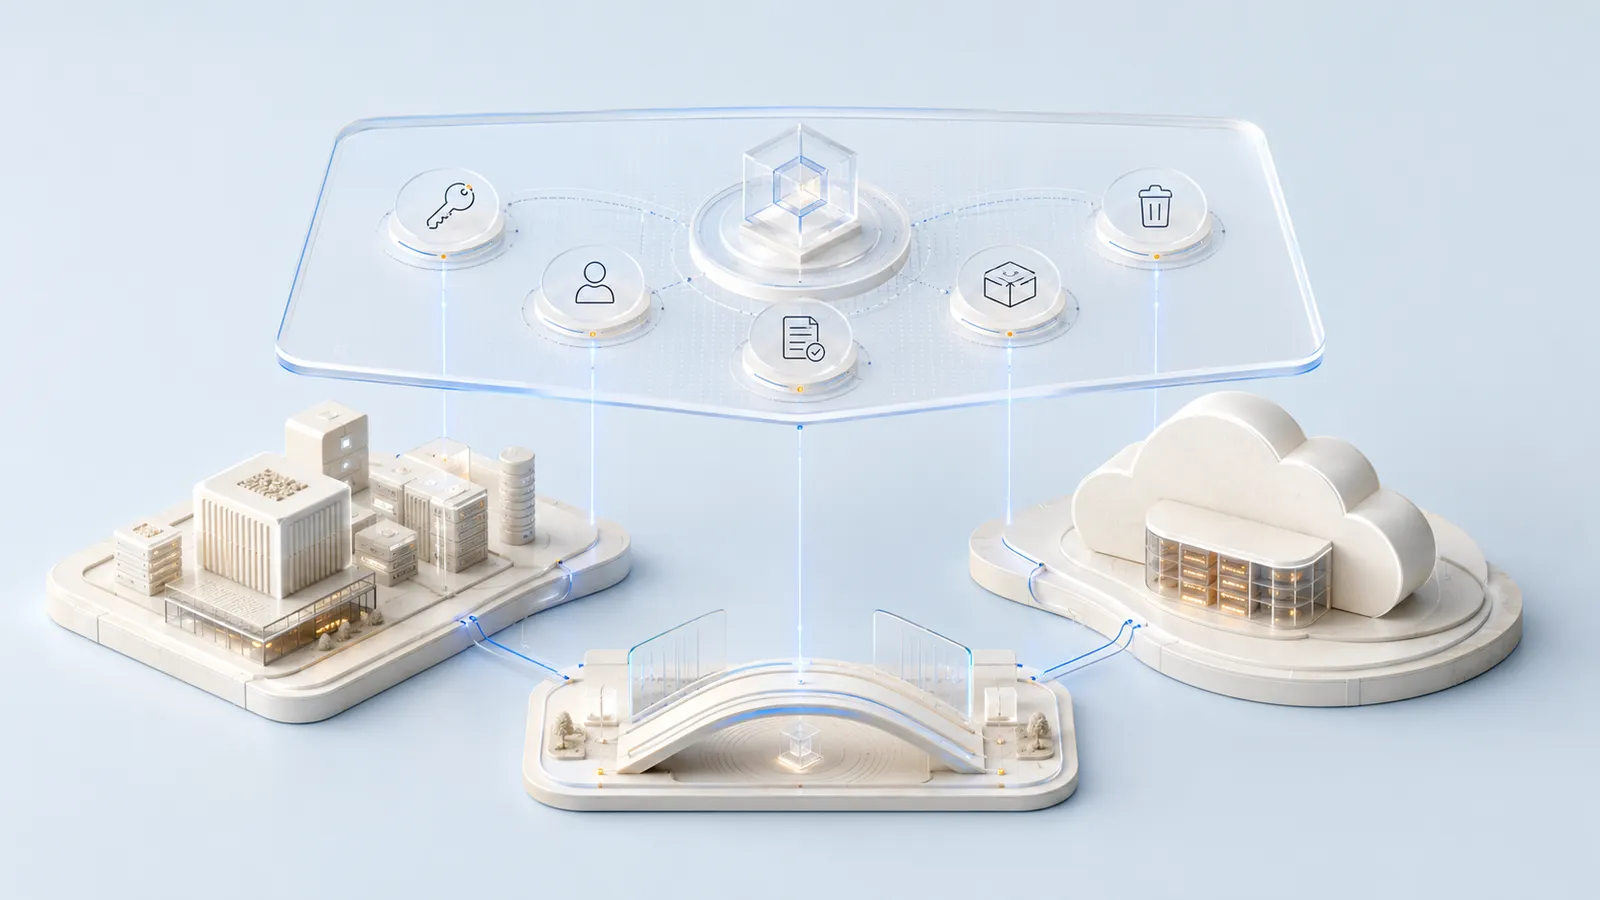
Lokales Hosting gilt oft als eindeutiges Zeichen von Datenhoheit. Die Dateien liegen auf eigener Hardware, das Modell läuft im eigenen Netzwerk und kein externer Anbieter erhält den Prompt. Das kann ein wichtiger Baustein sein. Es beantwortet jedoch nur die Frage, wo Verarbeitung stattfindet. Es beantwortet nicht automatisch, wer Bedeutung, Zugriffe, Versionen, Schlüssel, Abhängigkeiten und Wechselmöglichkeiten kontrolliert.
Lokal ist nicht automatisch souverän
Ein lokal installiertes System kann von proprietären Formaten, nicht exportierbaren Indizes oder einer undurchsichtigen Modelllogik abhängen. Es kann veraltete Datenstände verwenden, ohne deren Status zu kennen. Es kann Zugriffe zu breit verteilen und Änderungen unzureichend protokollieren. Dann bleibt zwar der Server im eigenen Haus, die operative Kontrolle jedoch lückenhaft.
Umgekehrt kann ein externer Dienst in einer klar begrenzten Architektur genutzt werden, während kanonische Daten, Schlüssel, Regeln, Evaluierungen und Exit-Pfade unter eigener Kontrolle bleiben. Souveränität ist daher kein binäres Merkmal des Standorts. Sie ist die Fähigkeit, Abhängigkeiten sichtbar zu machen, Entscheidungen zu behalten und einen Dienst ohne Bedeutungsverlust ersetzen zu können.
Kontrolle beginnt bei der kanonischen Bedeutung
Organisationen besitzen nicht nur Dateien. Sie besitzen Begriffe, Zustände und Beziehungen. Welches Dokument gilt? Welche Tabelle ersetzt die frühere Fassung? Welche Person oder Rolle hat einen Wert bestätigt? Welche Ausnahme gilt nur bis zu einem bestimmten Datum? Wenn diese Bedeutung ausschließlich in einer Plattformkonfiguration oder im Gedächtnis einzelner Menschen steckt, ist die Datenhoheit fragil.
Ein souveräner Datenraum hält Identität, Version, Herkunft, Gültigkeit und Beziehungen in exportierbarer Form. Die kanonische Bedeutung darf nicht allein aus Dateinamen oder Suchähnlichkeit entstehen. Sie braucht explizite Felder und verantwortete Entscheidungen.
Schlüssel und Berechtigungen sind Teil der Daten
Wer Daten verschlüsselt, aber nicht über die Schlüssel verfügt, besitzt nur begrenzte Kontrolle. Wer ein lokales System betreibt, dessen Administratoren pauschal auf alle Inhalte zugreifen können, hat ebenfalls kein sauberes Souveränitätsmodell. Datenhoheit umfasst daher Schlüsselverwaltung, Rollen, Zweckbindung und nachvollziehbare Zugriffsentscheidungen.
Nicht jeder Agent, jede Anwendung oder jede Person braucht denselben Datenraum. Rechte sollten nach Aufgabe und Datenzone vergeben werden. Ein Rechercheagent darf öffentliche und interne Quellen lesen, aber keine sensiblen Personaldaten. Ein Implementierungsagent kann auf Projektdateien zugreifen, ohne produktive Kundendaten zu sehen. Ein Veröffentlichungsprozess darf freigegebene Inhalte erhalten, nicht den gesamten Entstehungskontext.
Portabilität ist ein praktischer Test
Ein System ist erst dann wirklich kontrollierbar, wenn seine wichtigen Bestände exportiert und anderswo weiterverwendet werden können. Dazu gehören nicht nur Rohdateien. Auch Metadaten, Beziehungen, Vektorindizes, Evaluationsfälle, Prompt- und Skill-Versionen, Entscheidungshistorie und Auditspuren müssen berücksichtigt werden.
Ein Exit-Test ist deshalb konkreter als ein allgemeines Souveränitätsversprechen. Kann das Team den Datenraum in einem dokumentierten Format exportieren? Können Identitäten und Referenzen erhalten bleiben? Lässt sich ein Index neu aufbauen? Können Regeln und Tests in einer anderen Laufzeit weiterarbeiten? Ist bekannt, welche Funktion nach dem Wechsel vorübergehend verloren geht?
● Nur für Mitglieder
Lies den vollständigen Artikel und lade alle Dateien mit einer Mitgliedschaft herunter.
Vollständigen Artikel + Downloads freischalten → Abonnieren0 Kommentare
● Kommentare werden geladen…